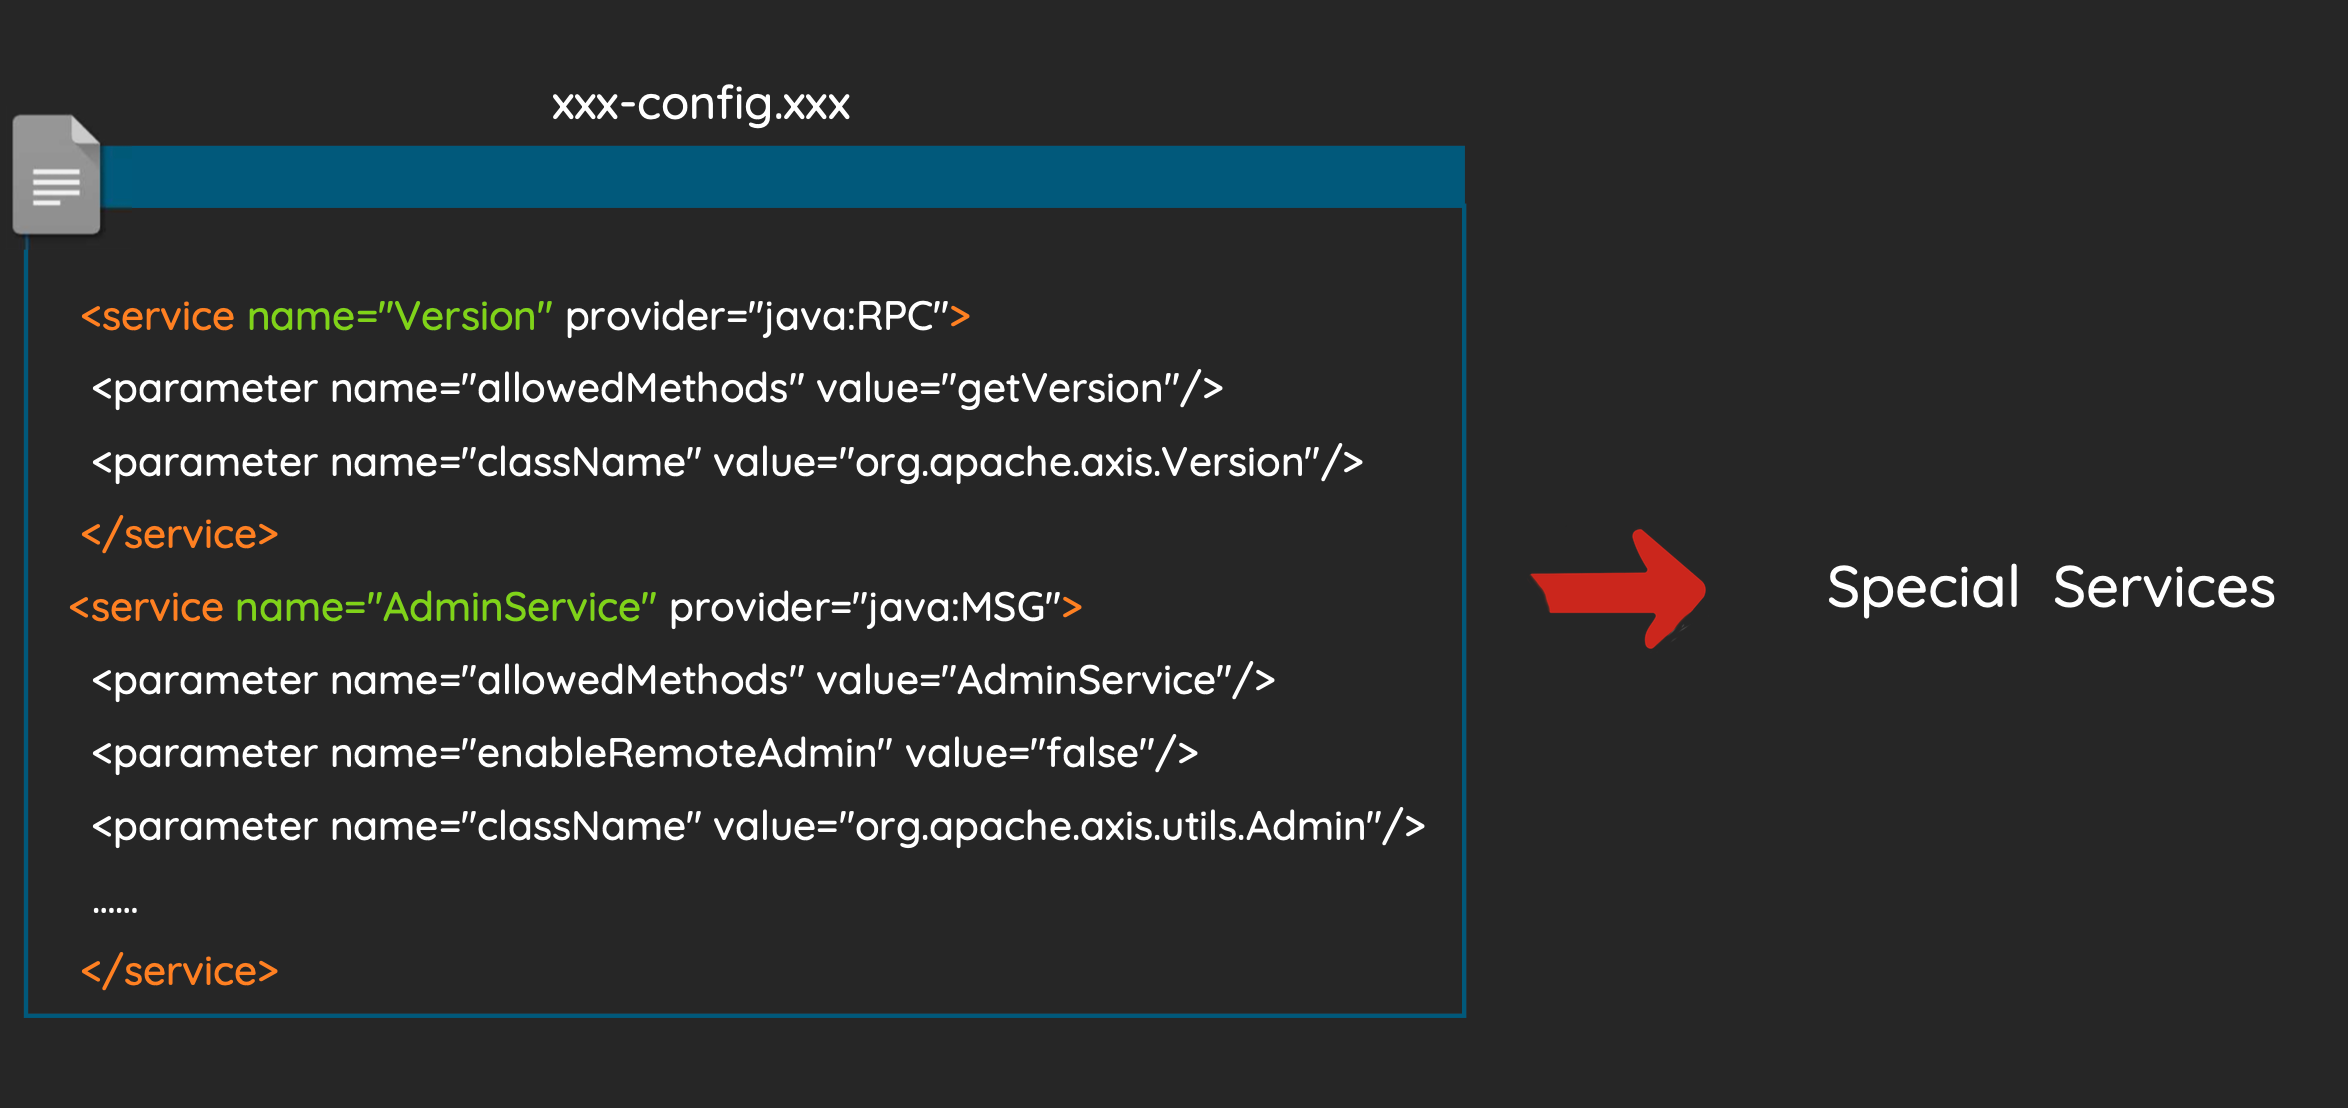
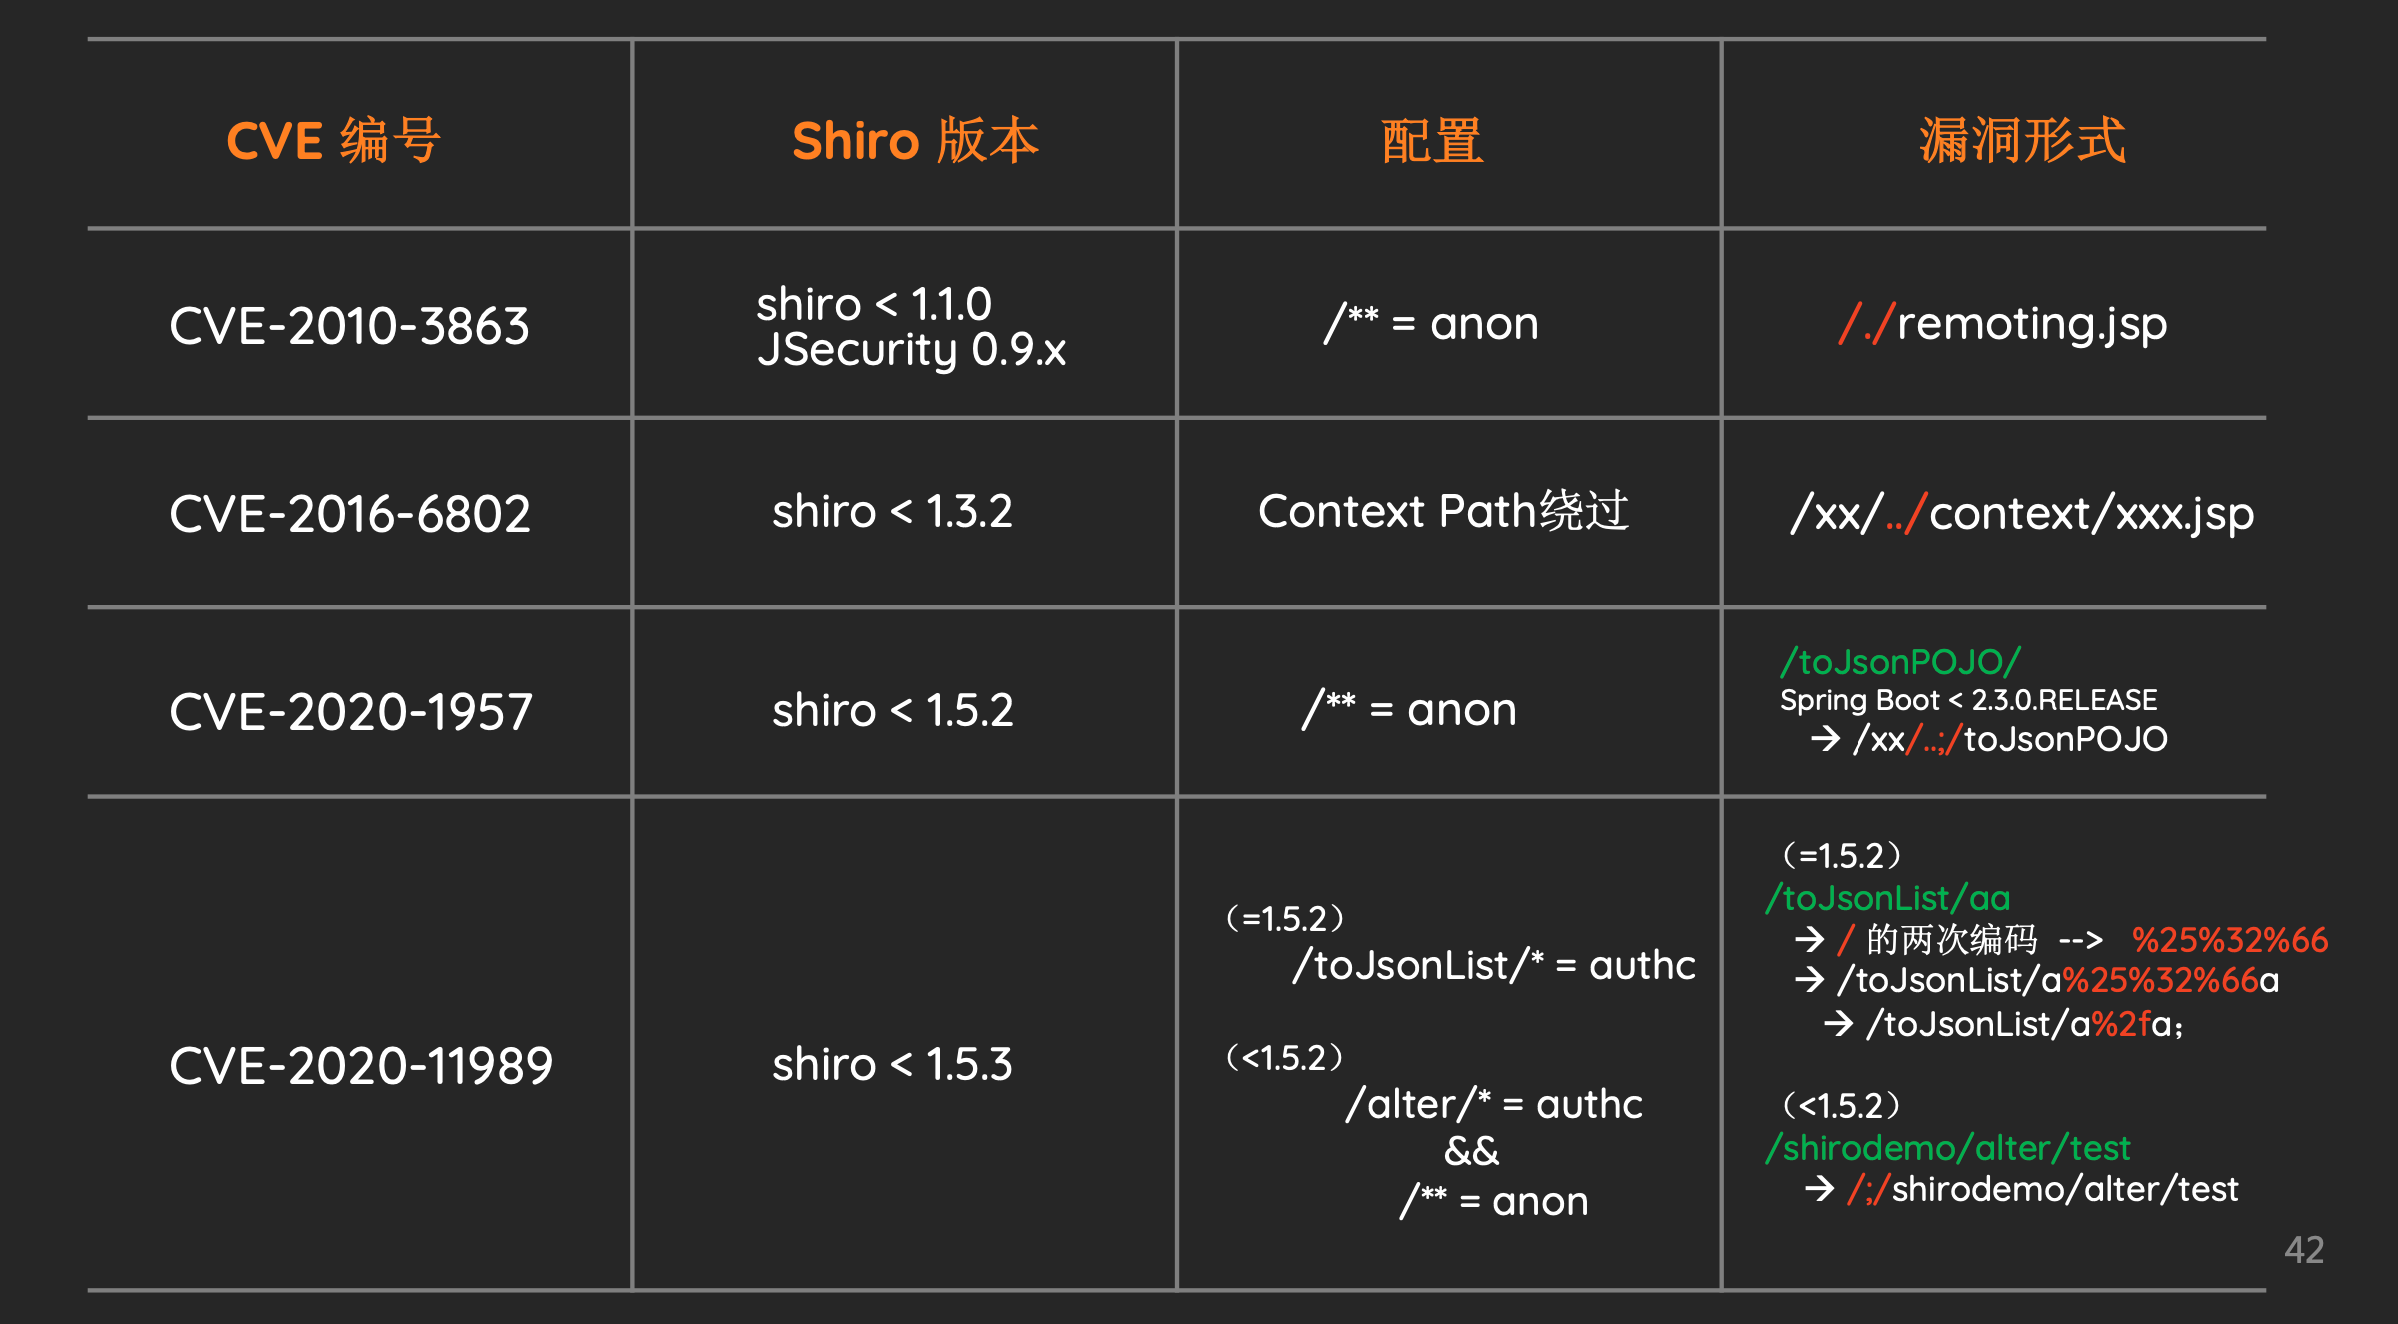
首页/技术杂谈/文章 发布2024年10月28日 阅读1 分钟 spring 审计常见 tricks 摘要图 1 是利用墨菲安全的 jar 检测,快速梳理有漏洞组件的 jar 包 图 2、图 3 是快速审计漏洞的时候,需要关注一下web.xml或者xxx Service.xml中的特殊 servlet 或 service 图 4 是为了在审计的时候避免找不到相关类的常规快速处理方法 图 5 是批量反编译的两种方法 图 6 是通过关键字来… Java 代码审计 图 1 是利用墨菲安全的 jar 检测,快速梳理有漏洞组件的 jar 包 图 2、图 3 是快速审计漏洞的时候,需要关注一下web.xml或者xxx Service.xml中的特殊 servlet 或 service 图 4 是为了在审计的时候避免找不到相关类的常规快速处理方法 图 5 是批量反编译的两种方法 图 6 是通过关键字来找路由的 list 图 7 是在可以编译代码的情况下(通常是针对开源项目)快速找接口的插件 图 8 是向skay 师傅学的,在可以调试的情况下,在这个类下断点可以获取到一些路由 list 图 9、图 10 是在suffixPatternMatch为 TRUE 的情况下绕过鉴权的一种 trick 图 11 是 在 setUseTrailingSlashMatch 为 true 的情况下绕过鉴权的一种 trick 图 12 是向三梦师傅学的,当项目使用了 springsecurity 的时候的绕过场景 图 13、图 14 是 startsWith( )和 endWith() 的鉴权绕过的一些方法 图 15、图 16 是在 forward 目的路由可控时绕过鉴权的一种代码写法 图 17 、图 18 是先知师傅整理的 shiro 的鉴权绕过相关的 tips 图 19 是项目使用了 jwt 鉴权的一些思路 图 20 是 fuzz 鉴权绕过的一些方法思路